Es gibt eine Annahme, die fast jedes Compliance-Werkzeug stillschweigend trifft: dass die Person, die es braucht, Software installieren darf. Diese Annahme ist in sehr vielen Fällen falsch, und sie ist genau dort falsch, wo das Werkzeug am meisten nützen würde.
Der Informationssicherheitsbeauftragte eines Stadtwerks arbeitet an einem verwalteten Rechner. Die IT-Leitung einer Klinik gibt keine Installationsrechte heraus, und das aus guten Gründen. Der Datenschutzbeauftragte einer Kommune bekommt Docker Desktop nicht genehmigt. Alle drei sind von NIS-2 betroffen, alle drei müssen einen Erfüllungsgrad ermitteln, und alle drei scheitern nicht an der Sache, sondern an der ersten Zeile der Anleitung.
BAM Core gibt es deshalb ab Version 2.0.6 als eine einzelne Datei. Herunterladen, doppelklicken, arbeiten. Rund 370 Kilobyte, in denen das Datenmodell, die Oberfläche und sogar die Schriftarten stecken. Kein Server, keine Installation, keine Administratorrechte, kein Internet.
Die Stufenleiter nach unten
Die bisherigen Wege zu BAM Core waren nicht falsch, sie fingen nur zu weit oben an. Das Repository klonen und Python einrichten: etwas für Entwickler. docker compose up: etwas für IT-Abteilungen. Beides setzt voraus, dass jemand etwas auf einem Rechner verändern darf.
Die Einzeldatei ist die Stufe darunter, und darunter kommt nichts mehr. Sie ist keine abgespeckte Fassung, sondern dieselbe Anwendung: dieselben 59 Anforderungsobjekte, dieselbe Gap-Analyse, derselbe Export mit 22 Spalten. Was fehlt, ist die Excel-Mappe, weil die eine Bibliothek auf der Serverseite braucht. CSV öffnet in Excel, der Bericht entsteht als PDF über den Druckdialog.
| Weg | Für wen | Aufwand |
|---|---|---|
| Einzeldatei | Alle, auch ohne Installationsrechte | Doppelklick |
| Container | IT-Abteilungen, mehrere Nutzer an einem Server | Ein Befehl |
| Quelltext | Wer BAM einbaut oder erweitert | Entwicklerarbeit |
Alle drei lesen dasselbe Datenmodell, und der Bewertungsstand ist zwischen ihnen austauschbar. Das ist der eigentliche Punkt: nicht drei Produkte, sondern drei Lieferformen desselben Modells.
59 Objekte sind zu viele
Die zweite Hürde ist leiser als die erste, wirkt aber genauso. Wer BAM Core bisher öffnete, sah 59 Anforderungsobjekte über fünf Regulierungen. Darunter neun zu DORA.
Ein Handwerksbetrieb fällt nicht unter DORA. Eine Kommune auch nicht. Für die allermeisten Anwender sind diese neun Objekte reines Rauschen, und Rauschen vertreibt genau die Leute, die man erreichen will. Wer beim ersten Öffnen eine Liste sieht, von der die Hälfte offensichtlich nichts mit ihm zu tun hat, schließt das Fenster wieder.
Die Einzeldatei fragt deshalb zuerst. Acht Fragen zu Größe, Sektor, Tätigkeit, Produkten, KI-Einsatz und Datenverarbeitung, danach ein Vorschlag für den Umfang, den man ändern kann. Was nicht zutrifft, verschwindet, und zwar überall gleichzeitig: in der Übersicht, im Gap-Check, in der ISO-Ansicht und im Export.
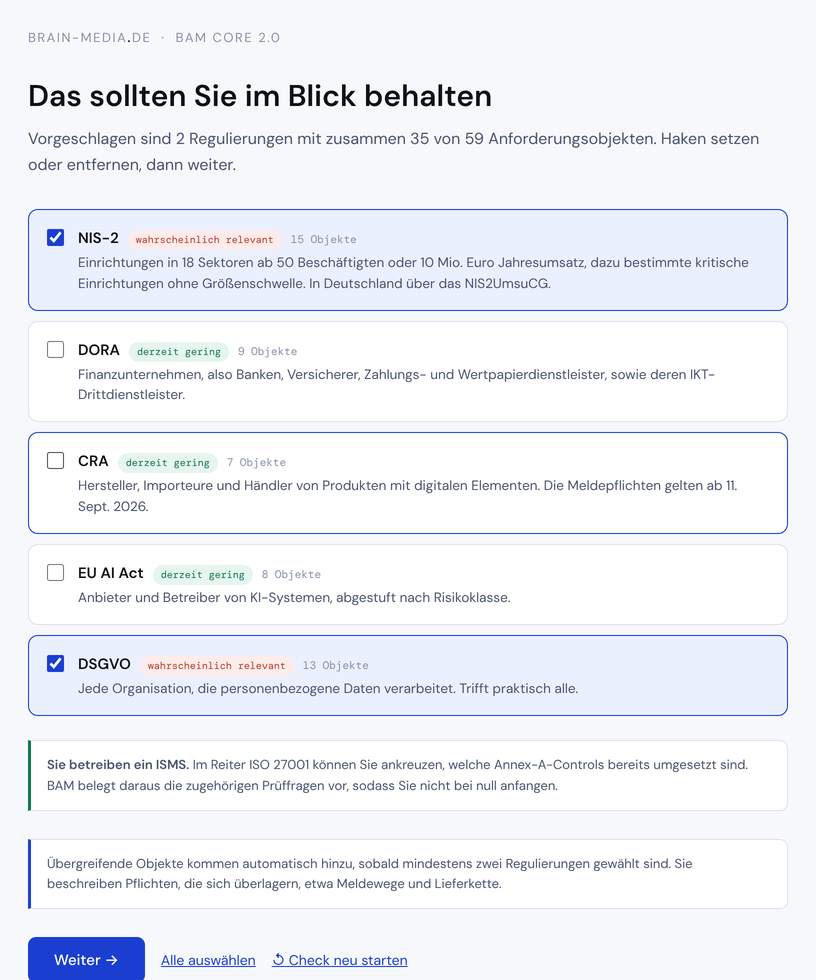
Die Fragen und die Bewertungslogik stammen aus dem Compliance-Stresstest, der auf dieser Website seit längerem läuft. Das ist Absicht: Zwei Werkzeuge desselben Hauses sollten dieselbe Einschätzung liefern.
Einen Unterschied gibt es dennoch, und er ist bewusst gesetzt. Der Stresstest wertet die Antwort „Unsicher“ wie ein Nein. Das ist dort vertretbar, weil er eine Einschätzung ausgibt. In der Einzeldatei entscheidet dieselbe Antwort darüber, ob Objekte überhaupt angezeigt werden, und da ist Einblenden die sichere Richtung. Wer seinen Sektor nicht einschätzen kann, soll nachsehen können, statt die Objekte zu verlieren. Das Ergebnis sagt auch, wo das passiert ist, und nur dann.
Ein ISMS ist ein Vorsprung, kein Nebenschauplatz
Wer nach ISO 27001 zertifiziert ist, hat einen erheblichen Teil der technischen Anforderungen aus NIS-2 und DORA bereits belegt. Bisher zeigte BAM Core das als Zuordnungstabelle an: interessant zu lesen, aber ohne Folge für die eigene Bewertung. Man durfte trotzdem jede Prüffrage von Hand beantworten.
Das ändert sich. In der ISO-Ansicht stehen jetzt alle 93 Controls des Annex A mit Titel, Abdeckungsgrad und der Zahl der zugeordneten BAM-Objekte. Ankreuzen, was das eigene ISMS umsetzt, dann belegt BAM die daran hängenden Prüffragen vor.
Mit einer Einschränkung, die wichtiger ist als die Funktion selbst: Die Vorbelegung setzt immer auf „teilweise erfüllt“ und nie auf „erfüllt“. Ein ISO-Control ist ein starkes Indiz, aber es ist nicht deckungsgleich mit einer regulatorischen Anforderung. Wer Control 5.24 umgesetzt hat, hat ein Verfahren für Sicherheitsvorfälle; ob es die 24-Stunden-Frist aus NIS-2 Art. 23 einhält, steht damit noch nicht fest. Ein Werkzeug, das an dieser Stelle großzügig ist, erzeugt einen Erfüllungsgrad, der im Audit nicht trägt.
Bereits beantwortete Fragen bleiben unberührt. Die Vorbelegung ist ein Startpunkt, keine Bewertung.
Die Frage, die jeder Datenschutzbeauftragte zuerst stellt
Wo liegen die Daten? Bei einem Werkzeug, mit dem man die eigenen Sicherheitslücken erfasst, ist das keine Formalie. Eine ausgefüllte Gap-Analyse ist eine Landkarte der eigenen Schwachstellen.
Die Antwort lautet: auf Ihrem Rechner. Es gibt in dieser Datei keine Stelle, die etwas überträgt. Kein Konto, kein Tracking, keine Telemetrie, und seit dieser Version auch keine Schriftarten von fremden Servern mehr, weil die jetzt mit eingebettet sind. Die Datei funktioniert ohne Netzwerkverbindung.
Das ist keine Zusage, die man glauben muss. Der Quelltext ist offen, und bei jeder Veröffentlichung läuft eine automatische Prüfung, die die Datei zurückweist, sobald sie einen einzigen Netzaufruf enthält. Eine Zusage, die nicht maschinell durchgesetzt wird, ist nach wenigen Versionen falsch.
Praktisch heißt das: Es entsteht keine Auftragsverarbeitung, weil es keinen Auftragsverarbeiter gibt. Kein Vertrag, keine technisch-organisatorischen Maßnahmen eines Dritten, keine Prüfung der Serverstandorte.
Der Bewertungsstand wird eine Datei
Bleibt die Frage, wo das Ergebnis liegt. Die Bewertungen stehen zunächst im Browser, und das allein wäre zu wenig: Browserdaten löschen, Rechner wechseln, und die Arbeit von zwei Nachmittagen ist weg.
Deshalb lässt sich der Stand als Datei sichern und wieder laden. Flach, lesbar, mit Modellversion, Umfang, Bewertungen, angekreuzten ISO-Controls und Score-Verlauf. Eine Datei, die man sichern, versionieren, einem Prüfer geben und in die eigene Dokumentenablage legen kann.
Das hat die Planung für die nächste größere Version verändert. Ursprünglich war für BAM Core 2.2 eine Datenbank mit schreibenden Schnittstellen vorgesehen. Bei 59 Objekten sind das wenige Kilobyte, also löst eine Datenbank ein Mengenproblem, das es nicht gibt. Eine Datei dagegen lässt sich weitergeben, archivieren und zwischen Einzeldatei und Container austauschen. Der Zustand wird damit ein weiteres dokumentiertes Datenformat statt ein Implementierungsdetail einer bestimmten Installation, und das passt zu dem, was BAM ist.
Wo das hinführt
BAM Core sagt Ihnen, wo Sie stehen. Es sagt Ihnen nicht, wie Sie dorthin kommen, wo Sie hin müssen. Eine Prüffrage mit der Antwort „nicht erfüllt“ ist eine Feststellung, keine Umsetzung.
Genau dort setzt Compliance Complete an: dieselben Anforderungen, aber ausgearbeitet, mit Vorlagen, Richtlinien und Nachweisstrukturen. Wer den Erfüllungsgrad aus BAM Core vor sich hat, findet dort das Material, um die Lücken tatsächlich zu schließen. Und weil sich die zugrunde liegenden Rechtsakte laufend ändern, verfolgt Compliance Delta diese Vorgänge und ordnet sie den betroffenen Anforderungen zu.
Das Ziel hinter all dem ist einfacher formuliert als erreicht: dass die Zahl der Organisationen, für die ein strukturierter Blick auf ihre Compliance-Lage überhaupt infrage kommt, möglichst groß wird. Nicht weniger Anforderungen, sondern weniger Voraussetzungen, um sich mit ihnen zu befassen.
Kostenlos, ohne Anmeldung
BAM Core 2.0.6 als Einzeldatei
Eine HTML-Datei, rund 370 kB. Herunterladen, doppelklicken, arbeiten. Offline, ohne Installation, ohne Konto.
bam-core.html herunterladen ↓